管好团队的 AI 账单与权限:Zentrola 管“谁能用”,agent-smith 管“花了多少”
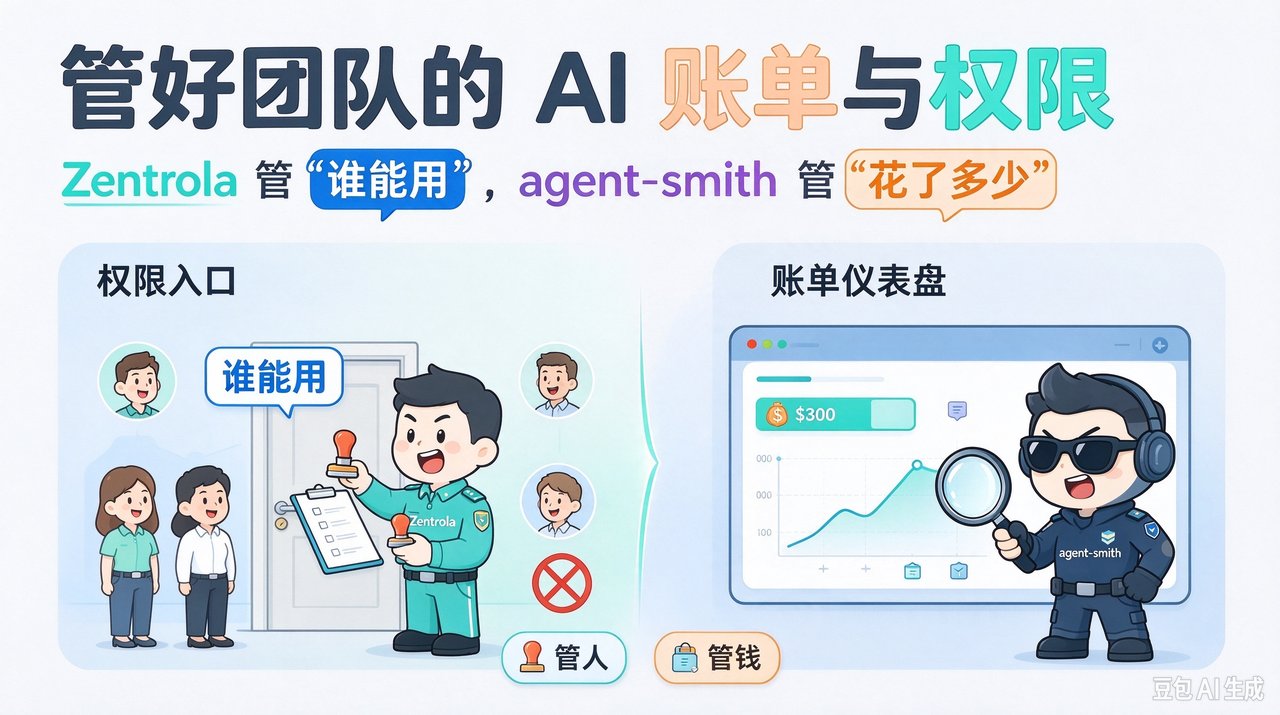
团队用上 Codex、Claude Code 之后,账单和权限开始失控。两个开源工具补上治理层:Zentrola 用虚拟 Key 管"谁能用什么模型",agent-smith 监控 token 消耗、自适应路由省成本。
管好团队的 AI 账单与权限:Zentrola 管“谁能用”,agent-smith 管“花了多少”
当 AI Coding 成为团队基础设施,两个问题会准时冒出来:真实 API Key 在团队里到处流转(脚本、配置、聊天记录里都有,人离职只能整把 Key 轮换),账单莫名其妙超支(Codex 这类工具 token 烧得快,月底才知道花了多少)。
开源社区给出了两个互补的工具。
Zentrola:管"谁能用、能用什么"
Zentrola 的位置在 Codex、Claude Code 等客户端和企业模型订阅之间:开发者继续用自己熟悉的工具,平台负责管理身份、权限、凭据、模型、路由、用量和操作记录。
- 成员拿 Virtual Key,不碰真实凭据:真实 Key 由平台用 Master Key 加密后统一保存,研发人员用的是成员独立的虚拟 Key。离职、权限变化、密钥泄漏时,只撤销对应的 Virtual Key,不影响别人、不用重新分发上游 Key
- 角色权限不等于"有没有 Key":后端组、前端组、外部协作者可以各自拿到不同的模型权限,而不是"拿到同一把 Key 就拥有全部能力"
- 管理面和调用面分开:管理员用 Admin JWT 管接口,成员用 Virtual Key 调模型——两把钥匙互不相通
一句话:把"共享一把 Key"升级成"每人一把、说撤就撤、按角色分配"的治理体系。
agent-smith:管"花了多少、怎么省"
agent-smith(GitHub 510 stars,项目标语就是"Token 超支?快给史密斯打电话!")盯的是用量和成本:
- 透明的 Codex 用量监控:实时看 token 消耗,哪次任务、哪个项目烧了多少,一目了然
- 自适应模型路由:根据任务自动选模型——简单任务用便宜模型,复杂的才上贵模型,从源头省 token
- 可复现的基准测试:跑 benchmark 时带着"收据",谁强谁弱、花多少钱,有据可查
一句话:把"月底才知道超支"变成"实时看得见、路由帮你省"。
怎么搭:两个工具的分工
- 要先管住"谁能用" → 上 Zentrola,虚拟 Key + 角色权限 + 可撤销
- 要管住"花了多少" → 上 agent-smith,用量监控 + 自适应路由 + 基准收据
- 两个都上 → 权限层(Zentrola)管入口,成本层(agent-smith)管出口,正好是治理闭环
信号强度
这两个工具的价值,是给"AI Coding 团队化"补上了管理基建。它们都做同一件事:不改开发者的习惯(还是用 Codex、Claude Code),在下面垫一层治理。这背后是团队 AI 采用已经走到第二阶段——第一阶段是"谁能用上 AI",第二阶段是"AI 用得规范、可控、不超支"。
对正在给团队配 AI Coding 工具的管理者:这两样值得现在就评估。共享 Key 早晚要出事,超支账单不会自己停——早一天上治理层,晚一天收烂摊子。
Zentrola:https://github.com/zentrola/zentrola
agent-smith:https://github.com/Chengjun023/agent-smith
原载:开源中国 / GitHub
本文基于 AI 情报库收录的条目展开深析;事实性信息以原始报道为准,分析与展望为编辑观点。
原始报道:https://www.oschina.net/news/502836(开源中国)