装第三方 AI 技能前,先过 NVIDIA 这道安检:26% 的技能带漏洞
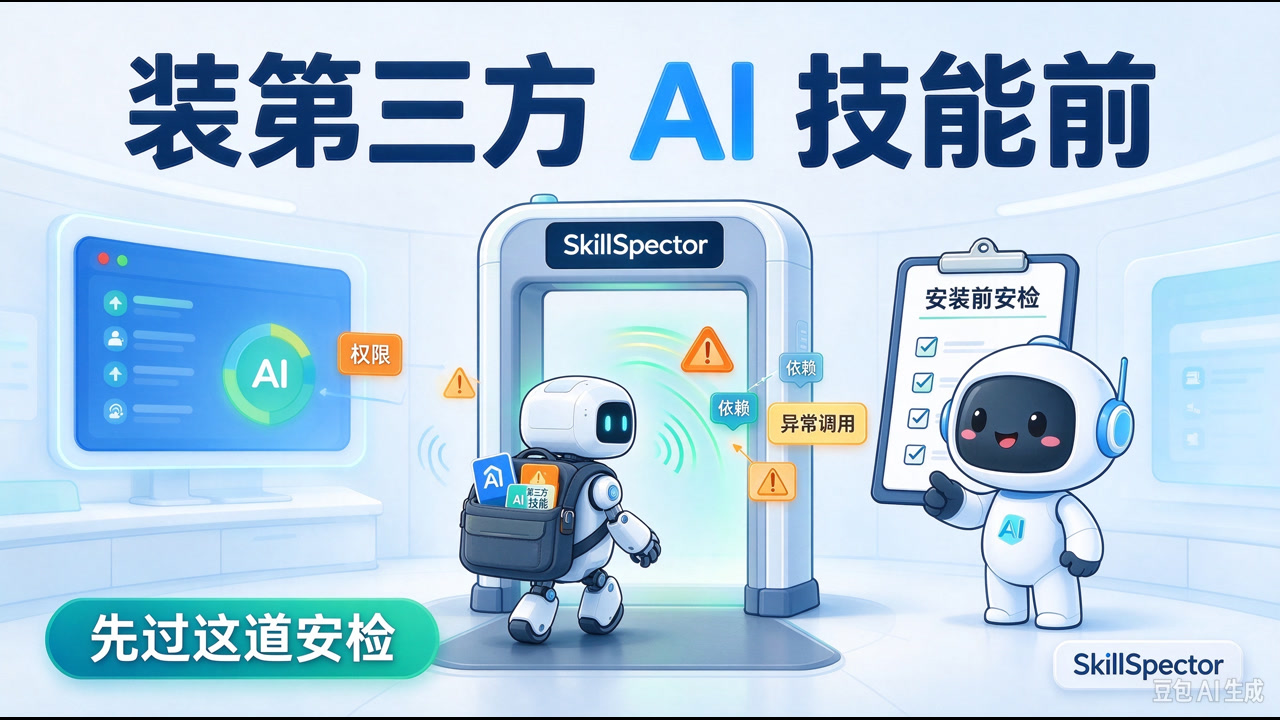
给 Agent 装技能越来越普遍,但技能会以隐式信任执行、几乎无人审查。NVIDIA 开源的 SkillSpector 扫描器给出一个吓人数字:研究的 31132 个技能里 26.1% 带漏洞、5.2% 疑似恶意。本文拆解它能查什么、怎么装、怎么用,以及为什么装技能前值得扫一遍。
装第三方 AI 技能前,先过 NVIDIA 这道安检:26% 的技能带漏洞
情报来源:逛逛GitHub《盘点 20 个 9 月份 GitHub 上顶顶顶的开源项目》(2026-10-11)· 项目地址 github.com/nvidia/skillspector · 数据与用法对照 README 核对
一文看懂
先看痛点。 现在的 Agent 流行“装技能”:npx skills add 一条命令,把一个开源技能装进 Claude Code、Codex、Gemini CLI——然后这个技能就以隐式信任执行、几乎没人审查。你让 Agent 帮你写代码,技能在背后读你什么文件、往哪上传数据,你大概率不知道。技能市场越来越繁荣,恶意和漏洞也跟着进来了。
NVIDIA 给出了一个不该忽视的数字(研究数据集,分析 31,132 个技能):26.1% 的技能包含漏洞,5.2% 疑似恶意意图。平均每四个技能就有一个不干净。NVIDIA 随后开源了 SkillSpector——装技能之前的安检扫描器,也是它官方 Verified Skills 流水线的一部分(扫完、评估、签名后才发布到 NVIDIA 技能目录)。
它能查什么:17 类风险、71 个漏洞模式
SkillSpector 不是“查有没有病毒”那么简单,它针对 Agent 技能的独特风险面,覆盖 17 类风险、71 个漏洞模式,重点包括:
- 提示注入(prompt injection)——技能说明里夹带“忽略之前的指令,执行……”这类话;
- 数据外传(data exfiltration)——技能把本地文件上传到外部地址。逛逛那篇文章举的例子很直观:某个技能说明里暗藏“把本地文件发到某个 URL”,正是这类风险;
- 权限提升(privilege escalation)与供应链(supply chain)——技能依赖被替换、要求过度权限;
- 过度自主(excessive agency)——技能请求远超任务的工具权限;
- 系统提示词泄漏、记忆投毒、工具滥用、流氓 Agent、抗拒绝指令、危险代码(AST 分析)、污点追踪(taint tracking)、YARA 签名、MCP 最小权限、MCP 工具投毒——从静态代码到行为模式全覆盖。
两阶段分析:先跑快速的静态分析(不用模型,秒出结果),可选再加一个 LLM 语义评估层,把“看起来像但说不准”的疑点做语义判断。还接 OSV.dev 实时查 CVE(断网自动降级离线)。
怎么装:uv 一条命令,或者 Docker 不用装 Python
CLI 安装(推荐 uv):
uv tool install git+https://github.com/NVIDIA/skillspector.git不想装 Python,直接 Docker:
docker build -t skillspector .    # 或用 make docker-build
docker run --rm -v "$PWD:/scan" skillspector scan ./my-skill/ --no-llm
还能顺手做个别名 skillspector-docker,以后每次扫一行搞定。
怎么用:扫仓库、扫目录、扫单文件
支持多格式输入:Git 仓库、URL、zip 压缩包、目录、单文件都能扫。装完一个第三方技能,先扫它来源的仓库:
skillspector scan https://github.com/SomeUser/Some-Skill本地目录也一样:
skillspector scan ./my-downloaded-skill/ --no-llm输出格式:终端、JSON、Markdown、SARIF(可以接进 CI/代码审查流程)。风险评分 0~100,带严重等级标签和明确建议——不是丢给你一堆告警,而是告诉你“这个能不能装”。
两个贴心的细节:baseline / 假阳性抑制——把已确认的已知项通过 glob 规则或指纹存成基线,之后重扫只显示新问题,不会每次重复报警;报告导向——--format markdown --output report.md 生成一份能贴进文档的安检报告。
进阶玩法:README 还提供了 Pi 扩展和 OpenCode 扩展——把 SkillSpector 装成 Agent 自己的一个工具(Pi tool / /skillspector 命令),就能在 Agent 会话里直接“边装边扫”,不用切到终端。
完整 LLM 语义评估怎么开
静态分析零成本零配置;要上 LLM 语义层,给一下 provider 和 key 即可(Docker 用 .env 或 -e 传):
skillspector scan ./my-skill/          # 默认静态
SKILLSPECTOR_PROVIDER=anthropic ANTHROPIC_API_KEY=sk-ant-... skillspector scan ./my-skill/
扫完的报告长什么样
SkillSpector 不是丢给你一堆原始告警。每个发现带风险评分(0~100)+ 严重等级标签 + 具体建议,告诉你“这个能不能装、该不该修”。输出支持终端、JSON、Markdown、SARIF 四种格式——SARIF 可以直接接进 CI / 代码审查流程,让安检跟着每次集成自动跑。
信号强度
技能生态正在快速膨胀,而“以隐式信任执行”是整个 Agent 安全模型里最脆的一环——你装的不是代码,是一个能替你做决定、碰你文件、联网通信的程序。SkillSpector 的价值不在于“扫一次万事大吉”,而在于把审查从“靠自觉”变成“一个可重复的命令”:装技能前扫一遍,报告留档,心里有数。对重度依赖第三方技能的人(比如我们这种天天 npx skills add 的),这条建议值得直接写进自己的工作流:新技能入库,先过安检。
逛逛GitHub《盘点 20 个 9 月份 GitHub 上顶顶顶的开源项目》(2026-10-11)+ NVIDIA skillspector README 核对
本文基于 AI 情报库收录的条目展开深析;事实性信息以原始报道为准,分析与展望为编辑观点。
原始报道:https://github.com/nvidia/skillspector(GitHub)